电视遥控器是天然的「远距离输入设备」:拿在手里、按一下就有反馈、不需要桌子。但把它接到电脑上用,很快就撞到现实——Windows 会把一部分按键当成 HID 键盘收下,另一部分直接在键盘栈里丢掉;而遥控器上的麦克风,走的是 BLE 上一条叫 ATVV 的私有通道,Windows 根本不会把它暴露成一个普通麦克风。
windows-remote-mic-app(无线麦 Win 版)想做的就是把这个断层补上:让米家蓝牙语音遥控器 2 Pro 和谷歌 Chromecast 遥控器,同时成为 Windows 的按键外设和语音入口。 它是 GPL-3.0-only 的开源项目,Python + PySide6/QML 实现,发布形式是免安装 ZIP,无需安装器。
这篇不写安装教程,而是把它拆开看:为什么它必须是「一座桥」而不是「一个映射器」、Frida 到底拦在了哪里、音频是怎么从遥控器一路走到输入法的、以及那套近乎苛刻的验证与隐私边界是怎么设计的。
数据说明:本文信息来自项目 GitHub 仓库(
ZSTDJan/windows-remote-mic-app)的 README、架构台账(WINDOWS-ARCHITECTURE-LEDGER.md)、性能记录、验证规则与bugs/、CHANGELOG.md,数据快照时间为 2026-10-08。项目仍在快速迭代(当前正式版1.0.87,约 51 次提交、48 star),具体行为请以你所用版本与仓库最新文档为准。
目录
- 它到底是什么
- 为什么必须是「一座桥」
- 运行拓扑:两条独立数据链的汇合
- 按键链:从 HID 到 WUDFHost 拦截
- 语音链:ATVV、ADPCM 与虚拟声卡
- 按住说话的状态机契约
- 13 键跨来源去重:同一次按下只能是一次动作
- 跨平台适配:小米 A 款与谷歌 A/B 款
- 元素导航:OrthoFocus 与正交领地网格
- 性能工程:先证明瓶颈,再改代码
- 配置、日志与隐私边界
- 验证分级:1920 项测试能证明什么
- 成熟度评估与适用场景
- 结语
一、它到底是什么
一句话定义:无线麦是一个运行在 Windows 上的本地桥接程序,把蓝牙语音遥控器的实体按键转成 Windows 快捷键与动作,同时把遥控器的麦克风转成输入法可用的虚拟麦克风。
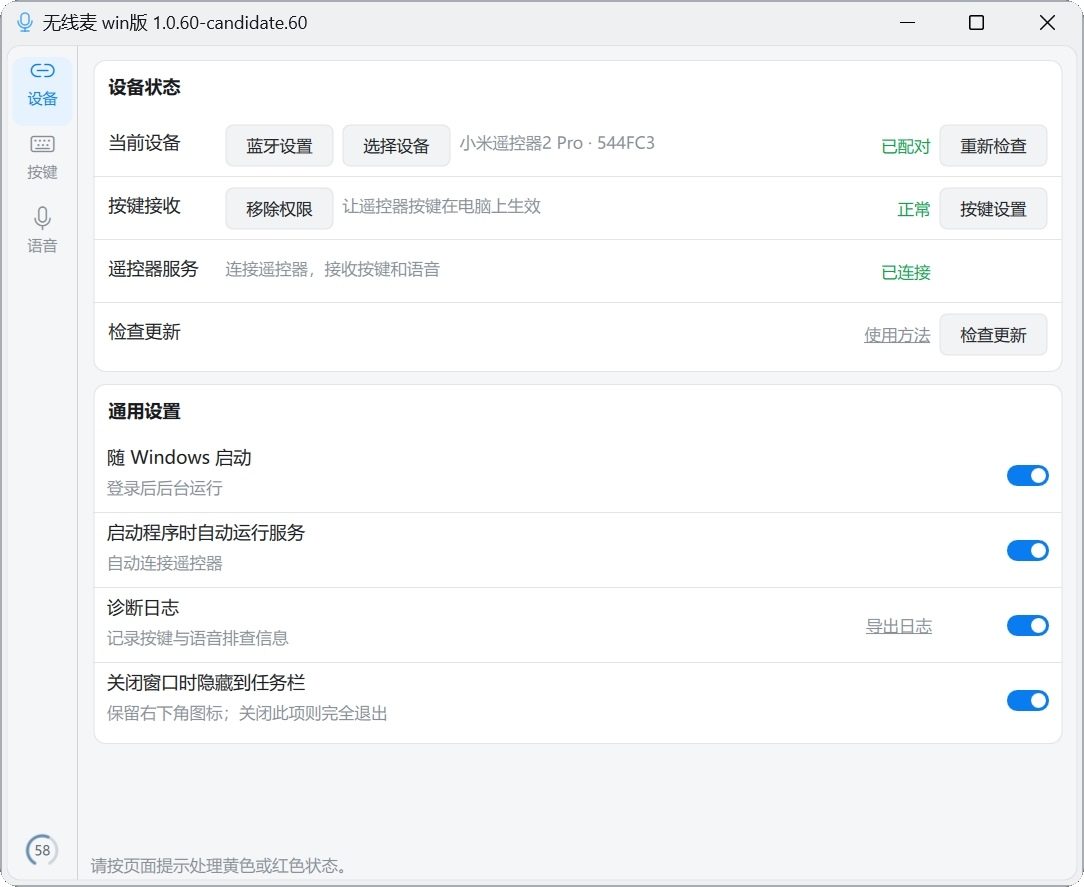
它要用户接受的产品形态很朴素——设置窗口 + 通知区域图标:
- 给遥控器的 13 个实体按键配置单击 / 双击 / 长按三种手势,动作可以是方向、确认、音量、组合快捷键、鼠标操作,或触发 Quicker 动作;
- 按住遥控器的话筒键说话,文字通过搜狗、微信、豆包输入法上屏;
- 关掉设置窗口只是隐藏到通知区域,桥接服务继续跑;真正退出要从托盘选「完全退出」。
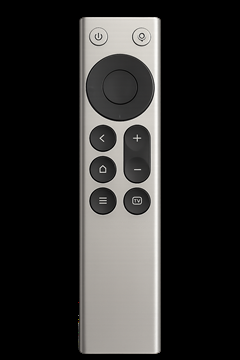
它支持的遥控器有两类,定位差别明显:
| 遥控器 | 参考价 | 语音能力 | 语音模式 |
|---|---|---|---|
| 小米蓝牙语音遥控器 2 Pro(RC003) | 约 65–99 元,Type-C 充电 | 有固件限制 | 仅按住型,单次约 60 秒内 |
| 谷歌 TV Chromecast 遥控器(图示款) | 约 15 元 | 无限制 | 按住型 + 开关型,可超 60 秒 |
作者特别提醒:谷歌遥控器版本很多,购买时务必比对电池仓内的型号差异,否则可能买来用不了;图示款仅为型号参考,无利益关联。
二、为什么必须是「一座桥」
理解这个项目,关键是要理解它面对的不是一个技术问题,而是三个:
- 按键断层:Windows 键盘栈会丢掉返回、音量加、音量减等部分 usage,这些键映射不出来;
- 语音断层:遥控器麦克风走 BLE GATT 上的 ATVV 服务,Windows 不会把它变成一个录音设备;
- 注入断层:即使拿到了按键和音频,也要把它们变成宿主(输入法)能识别的快捷键与音频端点。
任何只解决一个问题的方案都会失败。这也是项目文档里反复强调的一句话:这不是简单的「快捷键映射器」,而是一座同时连接 BLE 语音、HID 按键、Windows 输入注入和音频端点的本地桥。
与之对应的,项目明确划出了四条非目标(这在一人主导的开源项目里很少见,但对读者判断边界非常有价值):
- 不推倒重写已经存在的 BLE、ATVV、Raw Input、Frida、SendInput 和音频链;
- 不把 Quicker 变成核心依赖,也不做双向深度集成;
- 不自动改变系统默认音频设备,不静默提权、不安装驱动、不绕过安全软件;
- 不把未签名候选或自动测试的结果描述成「发布验收通过」。
三、运行拓扑:两条独立数据链的汇合
整个系统的数据流,可以用一张图讲清楚。注意这里有两条相互独立的链,只在解析为语音动作时汇合:
图上有一个容易被忽略的细节:实体话筒键的按下,可能同时从 ATVV、Windows F5、Raw Input 和 HID tap 四条路径到达。四条路径报的是同一个物理动作,但程序必须把它合并成一次动作——否则用户按一下话筒键,会同时触发语音和一次按键映射,或者干脆触发两次。
这就是第 7 节要讲的去重问题,也是整个项目里最难缠的一类 bug。
再看进程模型。整个程序只有一个用户入口 RemoteMicRC003.exe,靠参数切换角色;另有一个只供安装器与权限修复调用的窄职责助手 RemoteMicRC003HidHelper.exe,藏在 _internal 目录里,不作为用户入口暴露:
| 入口 | 角色 | 是否长期持有硬件 |
|---|---|---|
无参数 / --settings | Qt Quick 桌面主程序 | 是(窗口、托盘、桥接 worker) |
--background | 隐藏启动同一个主程序 | 同上 |
--request-exit | 隐藏的维护入口,只写一次性退出请求 | 否 |
--rc003-hid-injector | 受限注入子进程 | 短暂持有目标进程句柄 |
HID 助手 --inject | 计划任务按需启动的管理员注入 | 短暂持有已核验的 WUDFHost 句柄 |
「桥接 worker 不是一个独立进程」,这一点很关键:它是桌面主进程内的一条工作线程,持有 BLE、按键和音频资源。单实例靠 per-session Windows named mutex 保证——重复双击只恢复已有窗口,绝不会再开一套 BLE + Raw Input + HID + 音频 竞争同一份硬件。
四、按键链:从 HID 到 WUDFHost 拦截
这是全项目技术含量最高的一段。要理解它,先要理解一个「双层报告」问题:
同一个按键,可能被 HID tap 和 Windows 原生键盘路径同时上报。 如果两条路径都继续传播,用户就会同时得到「原生字符/功能」和「自定义映射动作」——表现为按键被触发两次,或者输入框里莫名出现一段日期时间。
项目的正式解法不再依赖「通用低层键盘钩子」(那看不到设备身份),而是把拦截点下沉到已核验的 RC003 宿主进程内部:
几个设计要点值得单独拎出来:
① 拦截必须发生在 onEnter,不能是 onLeave。 因为内核在调用返回前已经把源缓冲区复制走了;在 onLeave 清空已经太晚,挡不住原始键。这是踩过坑之后才定下来的时序约束,文档里只留了一句结论。
② 安全边界极其保守。 HID 助手不接受调用方传入的 PID、程序路径或配置路径——它只从当前账号的正式配置入口读取并严格校验设备选择摘要。计划任务没有真实触发器,只能运行 Program Files 里的固定助手和固定 --inject 参数。文档明确写着:助手、任务、哈希或 Gadget 连接任一项不符合预期,tap 就明确失败,绝不回退为未经核验的注入。
③ 承认依赖的是非公开接口。 文档原话:这个方案「依赖已经验证的 Windows 内部复制语义,不是微软承诺稳定的公开接口」。而且——蓝牙版本号本身不能判定兼容,异机必须核对 Windows/驱动链和真实报告,不支持的指令或接口布局一律安全拒收。这种坦白在开源项目里不多见。
④ 失败时要「补齐松键」。 tap 从 READY 变为失联时,应用会在同一个输入仲裁锁内先取消活动手势,补齐所有已认领按键的松键,再撤销 tap 所有权。否则最后一次按下没有对应抬起,会造成连发、半个组合键或状态卡死。
降级规则:宁可少做,不可重复做
当 tap 未能接管时,程序的策略非常明确:
全部自定义按键映射停用,只保留 Windows 原始按键操作。
这是「避免原始操作和自定义操作同时执行」的必然选择——功能少一半,好过行为错乱。同理,只有方向、退格、音量、滚轮这类语义动作允许按住重复;自定义组合键无论放在哪个键上,都只执行一次完整点按。
五、语音链:ATVV、ADPCM 与虚拟声卡
语音链回答的是那个「断层」问题:遥控器的麦克风,怎么变成一个能被输入法读到的麦克风?
链路上有三个设计决策直接决定了它「能不能用」:
① 控制队列和音频队列必须分开。 控制事件(比如关麦)走有界队列,音频帧走另一个有界队列。控制队列溢出被视为协议状态不可证明的硬错误,直接停止 worker 并请求重连;而音频队列满时只丢最旧的音频并计数——绝不能让音频洪峰把「关麦」这种控制事件挤出去。
② AUDIO_STOP 不能越过已经收到的音频。 这是一个典型的顺序陷阱:如果 decoder 先关闭,那么已经收到但还没处理的尾包会被误判成「晚到数据」而丢弃,用户听到的就是尾音被切掉。所以 AUDIO_STOP 必须先排空同一连接代、序号更早的音频。
③ 输出端点有严格的枚举规则。
- 拒绝
Windows WDM-KS(PortAudio 报阻塞 API 不受支持,流会在收到 PCM 前就打开失败——这是BUG-001的真实根因); - 同名端点优先 WASAPI,其次 DirectSound;
- 保存设置前先做一次真实的
open/start/stop/close预检; - 16 kHz 单声道 PCM 按端点能力转换采样率和声道。
至于为什么必须用 VB-CABLE 这类虚拟声卡:因为输入法要的是一个录音端点。程序把解码后的 PCM 写到 CABLE Input,虚拟声卡把它暴露成 CABLE Output 供输入法读取。方向不能互换——写错一侧就是「气泡弹出但没有声音」。
关键约束:软件不会静默安装驱动。设置页只能在用户明确确认后,启动随包、哈希校验通过的厂商安装程序。
六、按住说话的状态机契约
「按住说话」看着简单,实际上是整个项目里状态最多、边界最锋利的一块。
voice_controller.py 的职责边界被切得很干净:它只决定实体按住状态,不直接操作 Windows。 话筒键按下产生逻辑 key-down,物理松手产生逻辑 key-up;如果 Windows 没有提供松手边沿,则由设备的 AUDIO_STOP 作为同一个结束边沿的兜底。
真正复杂的是 app.py 里那条强制顺序:
顺序为什么要这么严?因为每一条都可能失败,而失败必须可回滚:
- 第 ④ 步是先给宿主快捷键。如果宿主没收到 key-down 就去开麦,遥控器开始传音但输入法没在听,录音就白录了;
- 第 ⑤ 步只有宿主 key-down 成功后才执行。这是「绝不产生部分会话」的硬约束;
- 松手时,快捷键释放失败只保留一个退避重试;新会话开始前必须先处理旧的「欠松」。
还有一个容易被低估的设计:运行时保存本次实际发送的快捷键与后端。如果用户在录音中途改了设置,旧会话的 key-up 绝不能发到新的组合键上去——否则就会漏掉一个按键,或者卡住一个修饰键。
至于「开关型持续语音」,项目已经正式撤下。原因是真机诊断证明:协商成功后仍收不到实体 START_SEARCH,遥控器不提供点按持续语音。文档保留了完整的失败调查证据(BUG-017),并把结论写进产品边界(BUG-021)——这比悄悄删掉功能要诚实得多。
七、13 键跨来源去重:同一次按下只能是一次动作
回到第 3 节那个问题。实体话筒键的一次按下可能从四条路径抵达,而四条路径的到达顺序是不确定的:
难点在两个方向:
- 来源边沿可能重叠(四路几乎同时到)→ 必须折叠;
- 来源边沿可能迟到(首个来源已释放后才到)→ 也必须在有界保护期内折叠,不能误判为下一次点击。
更隐蔽的一条:语音会话由「已识别的遥控器输入」和「ATVV 音频状态」共同仲裁——不能把普通实体键盘的 F5 当成遥控器语音授权。来源必须成对匹配对应的按下与抬起,游离边沿一律拒绝。
历史包袱:旧实现曾用全局 F5 钩子处理原生话筒键,结果是「桥接运行期间所有实体 F5 都被吞掉」。文档明确要求不能再这样描述当前合同——现在只有标记过的注入边沿会被处理。
八、跨平台适配:小米 A 款与谷歌 A/B 款
谷歌 Chromecast 遥控器版本繁杂,项目为此做了相当细的兼容分层:
| 层级 | 内容 |
|---|---|
| A 款(旧) | 8 字节内部键码;依赖已核验的驱动布局 |
| A 款(新版驱动) | 按驱动文件的精确摘要选择布局;其它摘要通过匹配的微软符号和完整构造函数前缀确认地址位置 |
| B 款 | 2 字节 Consumer usage,经 remote_layout.CHROMECAST_CONSUMER_USAGES 转换成既有内部格式 |
B 款的适配过程很能说明「真机验证」为什么不可替代。CHANGELOG 里有一串候选版本(.75 → .87)逐版推进:
.75:在 HID 宿主内做只读计数诊断,但长度字段解释有误;- 未打包修正:发现驱动复制调用成功且缓冲区长度为 3 时应当读取并统计,移除了对
IO_STATUS_BLOCK.Information的错误长度要求——用户日志中该值一直为 0,旧实现因此根本没读到缓冲区; .78:修复 B 款两字节信号被 8 字节格式限制拒绝的问题,支持 14 个已知普通按键;.79:直接语音接收改为按遥控器实际返回的接口识别,不再要求 B 款与 A 款使用相同接口编号;- 实测反馈:一位 B 款用户确认普通按键与微信按住说话可用。
这段历史的价值在于:它证明了自动检查的盲区在哪里。 旧实现的单元测试全绿,但真机上那个 Information 字段就是 0——测试覆盖不到真机条件,必须靠用户日志回传才能定位。
九、元素导航:OrthoFocus 与正交领地网格
项目里还有一个可以独立使用的子项目 OrthoFocus——它把方向键、数字键盘或遥控器方向键变成接近鼠标点击的界面控制方式。
普通 XY Focus 的老毛病是:直接比较距离和角度,于是出现斜跳、跳过中间项、细小控件变孤岛,或者「按上却跑到左上角」。OrthoFocus 的做法是在距离排序之前先加一层稳定的界面结构:
- 正交领地网格:领地只横向或纵向扩张,边界用水平线和竖直线切分,不生成飞地;
- 软行列骨架:散乱的小控件归入相近行或列,但不会被强行吸到不合理的位置;
- 投射优先、领地后备:正前方有目标时先经过它,缺口和不规则布局再由领地邻接补足;
- 细分元素优先:能识别具体按钮或输入框时,不让无意义的大窗口外壳抢占导航。
它的操作方式很直观:Ctrl+Alt+N 进入/退出导航,方向键移动选区,Enter 点击(连续触发可双击),菜单键右键,音量加减滚动,PageUp/PageDown 切换同位置的父级/子级元素。
OrthoFocus 的技术底座是 Windows UI Automation + MSAA + 窗口几何,不依赖遥控器、蓝牙、音频或主程序。它既可作为独立 EXE 运行,也被无线麦在桌面主进程内集成——两种用法共享同一份导航算法。项目也诚实地标注了边界:不同软件公开的 UIA/MSAA 信息并不一致,真实软件中的可达性、点击结果和长期运行仍需人工验证。
十、性能工程:先证明瓶颈,再改代码
性能文档(PERFORMANCE.md)给人的第一印象是它先反对了一种常见冲动:
当前没有证据表明程序存在持续高 CPU、无界队列、明显内存泄漏或 Python 音频计算能力不足。已确认的问题集中在「阻塞工作放错线程」和「启动阶段做得过早」,不是需要更换语言或把全部代码重写成原生模块。
先看测量结果——Python 根本不是瓶颈:
| 项目 | 实测结果 | 判断 |
|---|---|---|
| 240 样本 ADPCM 解码 + 滤波 + 增益 | 中位 0.246 ms | 不是瓶颈 |
| PCM 统计 | 中位 0.053 ms | 不是瓶颈 |
| 48 kHz 重采样 + 双声道转换 | 中位 0.077 ms | 不是瓶颈 |
| PortAudio 流打开 | 真实日志 67–99 ms | 一次性成本,持续观察 |
阻塞式 stream.write() | 常见 14–31 ms,历史最大约 57 ms | 已转入独立 worker |
| PortAudio underflow | 已核实日志为 0 | 音频连续性良好 |
真正的问题出在主线程被阻塞上。审计发现并修复的 6 项(4 个 P2 + 2 个 P3):
数字最能说明效果——首屏构造 QObject 数从约 1273 个降到 262 个:
| 项目 | 审计基线 | 优化后 |
|---|---|---|
创建 SettingsController | 219–234 ms | 2.87–3.19 ms |
加载设备页首屏 main.qml | 133–180 ms | 62.71–79.59 ms |
| 首屏 QObject 数 | 约 1273 个 | 262 个 |
| 一次全量系统诊断 | 约 649 ms | 后台执行,首帧之后再启动 |
注意最后一行:诊断本身的 649 ms 没有被消除,只是从「窗口构造时同步跑」改成「首帧提交后再后台跑」。这是典型的正确优化——不是让它变快,而是让它别挡路。
顺带一提,PERF-001 之所以被确认为真问题而非理论风险,是因为日志里出现了实证:AUDIO_STOP 前观察到 1–21 个尾部通知积压——共享 worker 确实会被阻塞的音频写卡住。
十一、配置、日志与隐私边界
配置和日志统一落在 %LOCALAPPDATA%\RemoteMic\RC003,结构清晰:
| 路径 | 内容 |
|---|---|
config.json | 设备选择、增益、重试、按住说话快捷键、输出端点 |
key_bindings.json | 主/次手势动作、可移植物理签名映射 |
logs\app.log | 轮转运行日志(512 KiB / 1 备份) |
bridge-runtime-status-s<会话 ID>.json | 桥接心跳、连接与输入通道状态(每 5 秒原子更新) |
key-detection\ | 最多 30 秒有效的一次性按键检测 IPC |
updates\<版本号>\ | 已校验的便携 ZIP,.part 只在下载未完成时存在 |
两份 JSON 都用「临时文件 + flush + fsync + os.replace」原子替换。 更讲究的是 save_settings_pair():两文件一起保存时,先验证两份结构和隐私字段,如果第二份失败,就把第一份按原始字节原子恢复——不会留下「半新半旧」的混合配置。
文档也没有粉饰边界:普通 NTFS 文件 API 不提供两文件共同提交的断电原子性,极端断电仍不等同于数据库事务;将来若需要真正的断电事务,应引入显式 journal,而不是继续堆临时文件技巧。
隐私这块是全项目最硬的一条线。日志允许记录:固定状态名、异常类型、逻辑按钮名、PCM 帧数/时长/峰值、候选数量、退出码。
日志禁止记录:
- 蓝牙地址;
- WinRT device id、HID/设备接口路径;
- 设备 token、原始 handle/address;
- 用户语音内容或识别文本;
- 原生异常中可能夹带的机器本地路径。
而且这不是靠自觉:配置层有一个递归隐私守卫,对地址、设备 ID、设备路径、接口 ID、token 等字段大小写不敏感地拒绝;持久日志 handler 还会移除 traceback,并把作为日志参数传入的异常替换为「异常类型」——这是第二道防线,文档强调调用点仍必须使用隐私安全字段。
还有一个细节值得记下来:设备身份只存 SHA-256 摘要。remote_selection 只保存已添加设备的 ContainerId 摘要、支持的 profile 和 active key,原始身份不落盘;导出日志也明确不含录音、输入正文和用户配置。
十二、验证分级:1920 项测试能证明什么
项目最值得学习的可能不是代码,而是它那套验证分级规则(VALIDATION-AND-DELIVERY.md)。
核心原则是一句话:四项判断互不代替,不得从一项自动推出另一项。
也就是说:L3 不等于正式发布;完整自检不等于构建候选或 ZIP;本地 ZIP 不等于正式候选;「测试项很多、任务很长」也不构成升级交付级别的理由。
这套规则还配了一张「证据能力表」——明确写出每一层能证明什么、不能证明什么:
| 层级 | 能证明 | 不能证明 |
|---|---|---|
| unittest | 状态机、异常路径、资源所有权、隐私/构建契约 | 真实蓝牙、驱动、输入法行为 |
| Windows API smoke | ctypes ABI、Raw Input/SendInput/托盘生命周期 | 每个 usage 和长期稳定性 |
| QML 离屏加载 | QML 可创建、布局关键契约 | 用户机器显卡/缩放/主题组合 |
| 冻结 EXE smoke | PyInstaller 依赖完整、入口可运行 | BLE/音频/权限真机成功 |
| 真实硬件验收 | 当前候选在指定机器上的按键和语音事实 | 其他机器、休眠、长期、杀软兼容 |
当前源码的自动化基线是:1920 项 unittest 通过,7 项按平台或安全条件跳过,日志中无 ResourceWarning、未关闭事件循环或 socket;compileall、源码 --dry-run、公开边界扫描(508 个文件)、pip check、git diff --check 均通过。
但文档紧接着提醒:这批结果只证明当前源码的自动化基线,不证明冻结 EXE、安装器、计划任务或真机链路已经通过。
这种「自己给自己的证据降级」的写法,是一人项目里难得的工程纪律。它还体现在一条总原则上:
引用代表所有权。 线程仍活、handle 未关闭、stream 未关闭或 key-up 未确认时,对象引用不能清成
None。
以及一条资源规则:清理必须尝试所有独立步骤,最后聚合失败——不能因为某一步报错就跳过其他清理,也不能在旧资源存活时开始新一代连接。
十三、成熟度评估与适用场景
拉回现实层面,客观看一下它的成熟度:
| 维度 | 现状 |
|---|---|
| 版本 | 正式版 1.0.87(2026-10-03 发布),迭代节奏约 1–3 天一个候选 |
| 活跃度 | 约 51 次提交 / 创建于 2026-09-01,48 star、6 fork、9 个开放 issue |
| 代码规模 | 单文件体量偏大(qt_settings_app.py 约 437 KB,app.py 约 275 KB),含大量补丁式注释 |
| 测试 | 1920 项 unittest(含多项 ABI/契约级测试),测试代码量与源码相当 |
| 许可 | GPL-3.0-only,第三方组件(PySide6/Frida/PortAudio/NumPy/VB-CABLE)分别通知 |
| 分发 | 免安装 ZIP,未签名,首次运行会有 SmartScreen 提示 |
已经验证过的(截至文档时的异机结果):多候选中可选出唯一可用的 RC003、全部普通按键可在映射页识别、记事本映射有效、按住语音能得到非零 PCM 和识别文字、F5 不再向输入框泄漏日期时间。
仍待真机验证的:方向键单次触发与长按复测、HID 失联补松、HOLD 短流尾音、断连重连、休眠恢复、长期运行、权限与杀软兼容、以及异机差异。
现实风险:
- 程序未签名,且公开版当前按临时说明以管理员身份运行,受管理的公司电脑可能禁止 UAC、按键组件或虚拟音频安装;
- 游戏或反作弊软件可能把模拟按键识别为自动化操作,需按目标软件规则使用;
- 依赖 Windows 内部复制语义(非公开接口),系统更新可能影响兼容性;
- 输入法的联网、识别结果和文字润色由输入法自身决定。
适合谁用:想把客厅/投影/远距离场景下的遥控器接到 Windows、需要「躺着也能输入文字」的个人用户;能接受未签名程序、能自己处理 UAC 和虚拟声卡的动手型用户。
不太适合:企业受管设备、追求即装即用的普通用户、以及需要长期无人值守稳定运行的场景。
十四、结语
windows-remote-mic-app 最打动人的地方,不是它支持了多少按键,而是它面对「三个断层叠在一起」这个复杂度时的处理方式:
- 该下沉的地方下沉——把按键拦截做到宿主进程内部,而不是在通用钩子上凑合;
- 该保守的地方保守——tap 失联就停用全部自定义映射,宁可少功能不出错;
- 该承认的地方承认——明确写出「依赖非公开接口」「蓝牙版本号不能判定兼容」「自动测试不能外推真机结果」;
- 该放弃的地方放弃——开关型语音真机验证失败,就正式撤下并保留失败证据,而不是留给用户去踩。
一个能说清自己在哪一步可能失败、失败了会怎样、以及为什么这么选的项目,比一个声称「全面支持」的项目更值得信任。这份克制,是它最像样的工程特质。
免责声明:本文为个人学习性质的源码与文档解读,不构成对该软件的推荐、担保或安全评估。程序未签名且部分版本需管理员权限运行,请从项目官方仓库下载并核对
SHA256SUMS.txt。涉及设备配对、驱动安装与 UAC 授权的操作,请自行评估风险。