异地联机这件事,痛点一直很具体:你和朋友不在同一个网络里,想让两台机器「像在同一个局域网」一样互通,就得面对公网 IP、端口映射、动态域名、防火墙一连串问题。传统做法要么让一方暴露公网端口(不安全),要么全程走中转服务器(延迟高、带宽要花钱)。
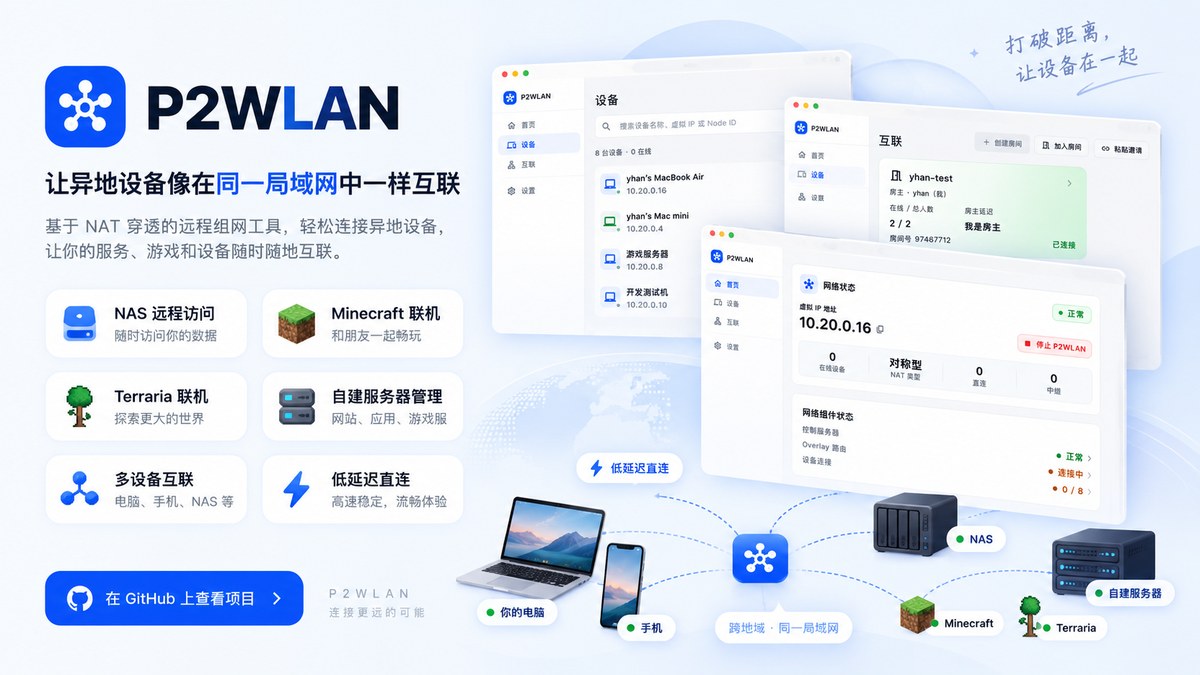
P2WLAN 想做的就是把这件事收敛成一句话:给参与设备分配一个私有虚拟 IP,优先直连,直连不通再走加密中继。 它是 MIT 许可的开源项目,客户端覆盖 Windows / macOS / Linux / Android,服务端(Control Plane + Relay)也可以自托管。
这篇不搬运安装说明,而是把这个项目拆开看:它凭什么能打通两端、NAT 穿透到底怎么做的、安全边界在哪里、以及它现在的成熟度到底如何。
数据说明:本文信息来自项目 GitHub 仓库(
yhan-sun/p2wlan)与官方文档,数据快照时间为 2026-10-08。项目仍在快速迭代(版本号尚在0.1.x),具体行为请以你所用版本与仓库最新文档为准。
目录
- P2WLAN 是什么
- 它要解决的是什么问题
- 工作方式:控制面与数据面分离
- 连接路径:三级优先级与状态机
- NAT 穿透:从四种 NAT 类型到打洞矩阵
- 技术架构:四个模块各管什么
- 安全模型:凭据分离与最小泄露遥测
- 快速开始:从下载到 ping 通
- 房间:把「和谁互联」独立组织
- 自托管:把基础设施握在自己手里
- 与同类软件对比
- 成熟度评估与适用场景
- 结语
一、P2WLAN 是什么
一句话定义:P2WLAN 是一个跨平台的 P2P 虚拟局域网(VirtualLAN)工具,把异地设备组织进一张私有虚拟网络,让它们像在同一局域网中一样互联。
它的身份标签:
| 属性 | 说明 |
|---|---|
| 开源协议 | MIT |
| 仓库热度 | GitHub 约 1,936 star、76 fork、7 位贡献者(yhan-sun/p2wlan) |
| 主要语言 | Rust(数据面/daemon 为主)、Dart(Flutter 客户端)、Go(服务端)、Shell/TypeScript(工具链) |
| 平台支持 | Windows、macOS、Linux、Android(Release 中另有 iOS 未签名包) |
| 最新客户端版本 | v0.1.168(2026-09-30);服务端独立发布 server-v0.1.167(2026-09-29) |
| 仓库创建时间 | 2026-07-16(迭代非常活跃,几乎每日发版) |
一个容易被忽略的前提
新安装不预填项目运营的 Control 或 Relay 地址,也不会自动注册账号。你要么向管理员获取一个可信的 Control 地址,要么先自己部署一套服务端。
这一点决定了 P2WLAN 的产品定位:它交付的是「软件」,不是「服务」。 和那些「下载即登录、账号数据都在厂商手里」的组网工具相比,这条设计取向把「服务位置、账号与数据由谁掌握」的选择权交回给了使用者——代价是你要自己找到(或搭建)一台 Control。
它分配给你的是什么
不是「端口映射」,也不是「域名转发」,而是一个私有虚拟 IP。P2WLAN 采用三层(L3)TUN 网络模型:
- 参与设备各自获得一个虚拟 IP(文档示例中形如
10.21.0.5) - 应用继续访问同一个虚拟 IP + 业务端口,不用为每项服务单独配公网端口或动态域名
- 目标服务需要监听可访问地址,并允许对应的防火墙流量
⚠️ 三层网络,不是二层桥接:P2WLAN 不提供以太网二层广播桥接。这意味着它不适合依赖广播/组播发现的老式局域网游戏(如局域网联机的大厅列表),更适合「知道对方 IP 就能连」的场景。这是选型时要先确认的一点。
二、它要解决的是什么问题
把「异地设备互联」拆成需求层次,会更容易看清 P2WLAN 的位置:
| 需求层次 | 典型场景 | 传统做法的问题 |
|---|---|---|
| 朋友联机 | Minecraft、Terraria 多人游戏 | 需要一方做端口映射或走第三方平台 |
| 远程访问自有服务 | NAS、HomeLab、Web 面板、数据库 | 逐个暴露公网端口,攻击面大 |
| 远程开发 | SSH、RDP、跨地区调试机 | 依赖跳板机或 VPN 账号体系 |
| 跨地域组网 | 家庭宽带、移动热点、校园网、多云主机互联 | 网络环境异构,公网 IP 不可控 |
这些场景的共同点是:设备分散在不同 NAT 后面,彼此都拿不到对方的稳定公网入口。 而 P2WLAN 的答案是把问题从「怎么打通网络」转成「怎么在应用层建一条加密的私有链路」——这也是所有现代组网工具(Tailscale、ZeroTier、EasyTier 等)的共同思路,区别在于路径策略、安全边界和交付形态。
三、工作方式:控制面与数据面分离
P2WLAN 最核心的设计,是把连接控制和数据传输彻底分开:
- Control Plane:身份、设备、虚拟 IP、凭据和信令
- Rust daemon:虚拟网卡、路由、Peer、NAT 穿透、加密数据面和路径选择
- Relay:只在 Direct 不可用时参与,负责转发密文
为什么这个分离很重要? 因为控制面只负责「让两端互相知道对方在哪」,真正跑业务的流量走的是端到端加密的数据面。这带来两个直接后果:
- 直连成功后,业务流量不消耗中继服务器带宽——中继只是「兜底」,不是「必经」
- 中继拿到的是密文,它看不到业务明文(但它仍可能观察元数据,见第七节)
还有一条边界值得注意:部署了 Control/Relay,服务器不会自动变成虚拟网络节点。 服务端只是「协调者」,要让它也成为节点,还得单独装客户端并连接。
四、连接路径:三级优先级与状态机
P2WLAN 的连接策略可以概括成一条优先级链:
LAN Direct → IPv6 / IPv4 UDP Direct → Encrypted Relay
关键机制有三条:
- 默认先保留 5 秒直连窗口,同时准备 Relay;窗口结束后可使用已确认的加密 Relay
- 已建立的 Direct 失活时允许 Relay 兜底,并继续尝试恢复直连
- 应用始终沿用虚拟 IP——路径在 Direct / Relay 之间切换,上层业务无感
客户端能看到的连接状态
| 状态 | 含义 |
|---|---|
| LAN Direct | 通过本地网络直接通信 |
| Direct | 通过公网 UDP 建立 P2P 直连 |
| Relay | 通过 Relay 转发加密数据 |
| Connecting | 正在建立或确认连接路径 |
| Offline | 对端离线或当前没有可用路径 |
「连接路径看得见」是这类工具里体验差异很大的一环。P2WLAN 把在线设备、Direct/Relay 标签、延迟、收发信息都摆在客户端里,并提供内置诊断(p2wlan doctor、p2wlan route verify)——出问题时能定位到「是没打通」还是「打通的路径不对」。
五、NAT 穿透:从四种 NAT 类型到打洞矩阵
这是全篇技术含量最高的部分,也是判断一个组网工具「功底」的地方。
5.1 四种经典 NAT 类型
P2WLAN 文档使用 RFC 3489 的经典名称帮助理解,但强调实际策略按 RFC 4787 的映射与过滤行为分别测量,不把各家软件的 NAT1–NAT4 编号当作统一标准。
| NAT 类型 | 映射与入站规则 | 对打洞的影响 |
|---|---|---|
| 全锥形(Full Cone) | 同一本地端口使用稳定公网映射;映射存在时接收入站包,不限制来源 | 对称 NAT 一端可向该稳定入口发包,对端学习实际源地址并回包 |
| 受限锥形(Restricted Cone) | 公网映射稳定;只接收本端已发包目标 IP 的入站包,不限定其源端口 | 先向对端公网 IP 发包后,可接收对称 NAT 改变源端口的探测包 |
| 端口受限锥形(Port Restricted Cone) | 公网映射稳定;入站源 IP 和端口必须与本端已发包的目标一致 | 与锥形 NAT 可互相开放映射;与对称 NAT 组合时需找到实际目标端口 |
| 对称 NAT(Symmetric) | 公网映射随目标变化;经典模型只允许已访问的目标 IP 和端口回包 | 两端均为此类时,需要协调两端的实际映射与过滤窗口 |
5.2 打洞支持速查矩阵
按行找本端、按列找对端,看交叉格即可。 前提是两端可联系同一 Control、UDP 未被阻断、公网 IP 稳定、映射仍有效,且主机防火墙允许通信。
🟢 常规支持:常规 UDP 探测与经认证的源地址学习可建立直连路径。🟡 条件支持:需要结合实测端口规律、过滤规则与协调探测;条件不满足时自动使用可达的 Relay。
| 本端 ↓ / 对端 → | 全锥形 | 受限锥形 | 端口受限锥形 | 对称 NAT |
|---|---|---|---|---|
| 全锥形 | 🟢 常规 | 🟢 常规 | 🟢 常规 | 🟢 常规 |
| 受限锥形 | 🟢 常规 | 🟢 常规 | 🟢 常规 | 🟢 常规 |
| 端口受限锥形 | 🟢 常规 | 🟢 常规 | 🟢 常规 | 🟡 条件 |
| 对称 NAT | 🟢 常规 | 🟢 常规 | 🟡 条件 | 🟡 双端条件 |
5.3 「对称 NAT 不等于放弃直连」
这张矩阵里最值得读的是最后一格。P2WLAN 不会仅凭「对称 NAT」标签就放弃直连。 对条件组合,客户端按实测能力选择不同策略:
- 端口预测:依据实测的端口分配规律(步长、范围、作用域)预测对端可能使用的端口
- 固定锚:双方测量均支持时,使用 2、4 或 8 个 socket 建立稳定入口
- 有界生日探测(birthday probe):在有限候选预算内做概率性覆盖
而当双端高熵随机映射叠加严格过滤时,项目选择优先保障 Relay 通信,并在出现新的直连证据时再尝试恢复直连。这种「能测就测、测不通就退、退了还继续试」的策略,比简单的「对称 NAT 直接走中继」要细腻得多——工程上后者好实现,前者体验更好。
5.4 其他网络条件
| 其他网络条件 | 连接路径 |
|---|---|
| 一端有可达公网 IPv4,UDP 与防火墙放行 | 另一端可主动连接该公网入口,无需两端同时预测 NAT 端口 |
| 两端公网 IPv6 可达,UDP 与防火墙放行 | 优先尝试 IPv6 直连,绕过 IPv4 NAT |
| IPv4 UDP 被阻断,且无其他可用直连路径 | 🔴 无法通过该 UDP 路径打洞,使用可达的 TLS Relay |
💡 一个重要的口径提醒:多层 NAT、CGNAT、校园网和移动网络描述的是部署环境,不能单独决定矩阵中的类型。同一个「校园网」,在不同学校、不同出口策略下的映射与过滤行为可能完全不同。所以任何 NAT 类型标签都只是参考,实测才算数。
5.5 怎么衡量「打洞成功率」
项目在文档里给了一个很专业的验证口径,值得单独记下来——别把中继连通算作打洞成功:
| 指标 | 定义 |
|---|---|
| UDP 打洞成功率 | 在规定时间内经 IPv4 NAT 打洞建立双向业务的轮次 / 全部打洞轮次 |
| 总体直连率 | 含 LAN / IPv6 直连 |
| 业务可用率 | 含 Relay |
同时应报告失败轮次、首次可用时间、RTT 和吞吐。这个口径本身就说明了一件事:打洞成功率取决于两端的映射与过滤规则、UDP 可达性、端口分配、重试时间和网络负载,不存在一个放之四海皆准的「成功率数字」。
六、技术架构:四个模块各管什么
| 模块 | 技术 | 职责 |
|---|---|---|
| GUI | Flutter | 登录、设备 / 房间管理、连接状态与诊断 |
| Data Plane / Daemon | Rust | TUN、路由、Peer、NAT traversal、加密会话与 Relay fallback |
| Virtual interface | macOS utun / Windows Wintun / Linux TUN | 为应用提供普通的三层虚拟网络接口 |
| Control Plane | Go + SQLite | 认证、设备注册、虚拟 IP、凭据、信令和 Relay 信息 |
| Relay | Go | Relay 连接、票据校验和密文转发 |
从技术选型能读出设计意图:
- 数据面用 Rust——TUN 读写、包处理、加密会话对性能和内存安全要求高,这是 Rust 的强项
- 虚拟网卡复用平台原生实现(Wintun / utun / TUN)——不自己造轮子,直接给应用一个标准三层接口
- 服务端用 Go + SQLite——单二进制、易部署,契合「自托管」的交付形态(部署时不需要在服务器上装 Go 或 Node.js)
- 客户端用 Flutter——一套代码覆盖 Windows / macOS / Linux / Android
数据面:WireGuard-like Noise
P2WLAN 使用自包含的 WireGuard-like Noise 数据面,密码学组件包括 X25519、ChaCha20-Poly1305、BLAKE2s。
⚠️ 这里必须澄清一点:P2WLAN 不是官方 WireGuard 实现,也不声明 WireGuard 互操作兼容。它是「类 WireGuard 的 Noise 协议」,设计思路相近(Noise 握手 + 现代 AEAD),但不能和标准 WireGuard 节点互通。选型时不要默认它能和你的 WireGuard 网络对接。
一个有意思的设计:daemon 是路径事实的唯一所有者
在架构文档里,有一句话特别值得品味:
daemon 是活动路径事实的唯一所有者,Control 不推断或猜测数据面路径。
这意味着:Control 不会根据 RTT、候选列表或在线标记去「猜」某条路径是不是 Direct,它只持久化 daemon 权威上报的状态快照。服务端的只读管理台(server/admin-ui)展示的 Connections 视图,也只是「daemon 权威单向路径观测」的呈现层,而不是另一套连接状态。
这个「不推断」的约束,本质上是把「谁说了算」这件事定死——避免了控制面和服务端各自维护一份可能不一致的路径状态。对分布式系统来说,这类边界划分比功能本身更能体现工程成熟度。
七、安全模型:凭据分离与最小泄露遥测
7.1 凭据各司其职
安全模型文档里明确划了一条线:设备控制面身份、数据面会话密钥、Relay ticket、JWT、管理控制台令牌、Relay 票据签名 key、撤权 feed token 和 TLS 私钥承担不同职责,不能互相替代。
几条具体约束:
- 管理控制台令牌只授权同一 Control 实例的只读管理 API,不授予设备身份、房间成员身份或 Relay 数据连接权限
- ticket 必须绑定 audience、region、设备/网络身份和短期过期时间
- Relay 在撤权 feed 未就绪或过期时,拒绝新的认证连接(即「拿不到最新撤权名单,就不放新连接进来」)
7.2 数据面:中继看不到明文
- 业务数据在端点之间使用加密会话
- Relay 看到节点标识、时间、连接频率和包大小等元数据,但不应看到业务明文
- Direct 只有在当前 generation 下完成加密确认后才能成为有效路径;旧候选、旧 peer session 和旧授权成员不能提升路径
7.3 路径遥测:最小泄露
这是最能体现「隐私设计」的一段。客户端 daemon 上报给 Control 的活动路径遥测遵循最小泄露与代际围栏原则:
| 允许传输 | 绝不传输 |
|---|---|
| 抽象路径类型(direct / relay / connecting / probing / fallback_relay / failed / none) | 任何 IP 地址、端口、候选 endpoint |
| 往返 RTT | WireGuard 密钥、对称会话密钥 |
| 握手代际围栏标识、迁移原因代码 | 报文载荷 |
同时用五级代际围栏(registration_seq > network_generation > peer_session_generation > remote_candidate_epoch > observation_revision)防御陈旧、越权或重放的路径上报;只有持有 CONTROL_ADMIN_TOKEN 的管理员才能通过只读 Admin Connections API 检索路径观测。
7.4 一条必须知道的限制
项目尚未完成独立安全审计,不声明安全认证。 测试覆盖、CI 门禁和发布 manifest 不能替代外部审计或部署者自己的风险评估。
这是本文里最需要读者记住的一句话。 一个组网工具把「网络入口」开放给你,它的安全性直接决定了你的内网安全。项目文档主动声明「未审计」,是诚实;而使用者要做的,是在把它接入生产环境前,自己评估风险。
八、快速开始:从下载到 ping 通
8.1 先准备 Control 地址
新安装不预填项目服务器,也不会自动注册。 请向管理员获取可信的 Control 地址,或先完成自托管部署。需要互联的设备应使用同一个 Control。
8.2 下载对应平台的包
前往 GitHub Releases,客户端包标签是 vX.Y.Z;服务端是独立发布的 server-vX.Y.Z,不是客户端安装包。
| 平台 | Release 文件 | 状态 |
|---|---|---|
| macOS 12+ Apple Silicon | p2wlan-macos-arm64.dmg | 支持 |
| macOS 12+ Intel | p2wlan-macos-x64.dmg | 支持 |
| Windows x64 | p2wlan-windows-x64-setup.exe | 支持 |
| Linux x64 | p2wlan-linux-x64.tar.gz(GUI)/ p2wlan-linux-x64-cli.tar.gz(CLI + daemon) | 支持 |
| Linux arm64 | p2wlan-linux-arm64-cli.tar.gz(CLI + daemon) | 支持 |
| Android 7.0+ (API 24+) arm64 | p2wlan-android-arm64-release.apk | 支持 |
Linux 无桌面环境选 CLI 包,也可用固定版本安装脚本:
P2WLAN_VERSION=vX.Y.Z
curl -fsSL "https://raw.githubusercontent.com/yhan-sun/p2wlan/$P2WLAN_VERSION/scripts/install-linux-cli.sh" -o /tmp/p2wlan-install.sh
sudo sh /tmp/p2wlan-install.sh --version "$P2WLAN_VERSION"
8.3 配置 Control 并登录
客户端在登录页的「高级选项 → 自托管服务器」里填 Control 地址;CLI 用:
p2wlan config set control https://control.example.com
p2wlan login -u your-name
p2wlan account show
⚠️
https://control.example.com是占位示例,必须替换成实际服务器地址。配置和登录命令用普通用户执行,不要加sudo。
8.4 连接设备
自己的设备互联:各设备登录同一账号,启动个人网络:
p2wlan up
p2wlan status
与朋友或其他账号互联:使用同一个 Control,在客户端创建房间或通过房间号/邀请加入,再点房间里的「连接本机」。CLI 流程:
# 房主创建房间,按提示设置房间密码,把房间号发给成员
p2wlan room create --name my-room

# 成员加入:将 12345678 替换为实际的 8 位房间号
p2wlan room join --code 12345678

# 房主和成员:查看房间,并连接本机
p2wlan room list
p2wlan room connect 12345678
p2wlan room show 12345678
💡 两个最容易踩的坑:
- 加入房间只建立成员关系,不会自动启动本机网络——必须再执行
room connectp2wlan up启动的是个人网络,不能代替p2wlan room connect——房间使用独立的网络和虚拟 IP
8.5 用虚拟 IP 访问业务
等待对端连接后,从设备列表或房间详情拿到对端在当前网络中的虚拟 IP(示例 10.21.0.5,请替换为实际地址):
ping 10.21.0.5
ssh user@10.21.0.5
游戏服务器、NAS、Web 面板或数据库同理:连对端虚拟 IP + 对应业务端口。
⚠️ 「登录成功 / 设备在线 / 出现 Direct 标签」都不能单独证明业务可达,必须实际验证目标服务。
8.6 出问题时的排查顺序
p2wlan status --json      # 看路径与状态
p2wlan doctor             # 环境自检
p2wlan route verify       # 验证路由
p2wlan logs -f            # 跟日志
p2wlan support-bundle     # 生成本地诊断包
⚠️
support-bundle默认只生成本地诊断包;只有确认接收方、内容和保存期限后,才显式添加--upload上传。这是一个很好的默认值——敏感诊断数据不会被「顺手」传走。
九、房间:把「和谁互联」独立组织
「房间」是 P2WLAN 里体验层面的一个亮点,解决的是边界问题:把所有设备混在一个列表里,很快就会分不清谁该看见谁。
房间适合需要独立边界的临时或固定网络:一个 Minecraft 生存服、一次朋友联机、一组 NAS 维护设备、一个开发测试环境。客户端可以集中查看房间成员、在线状态、虚拟 IP、当前连接路径和延迟。
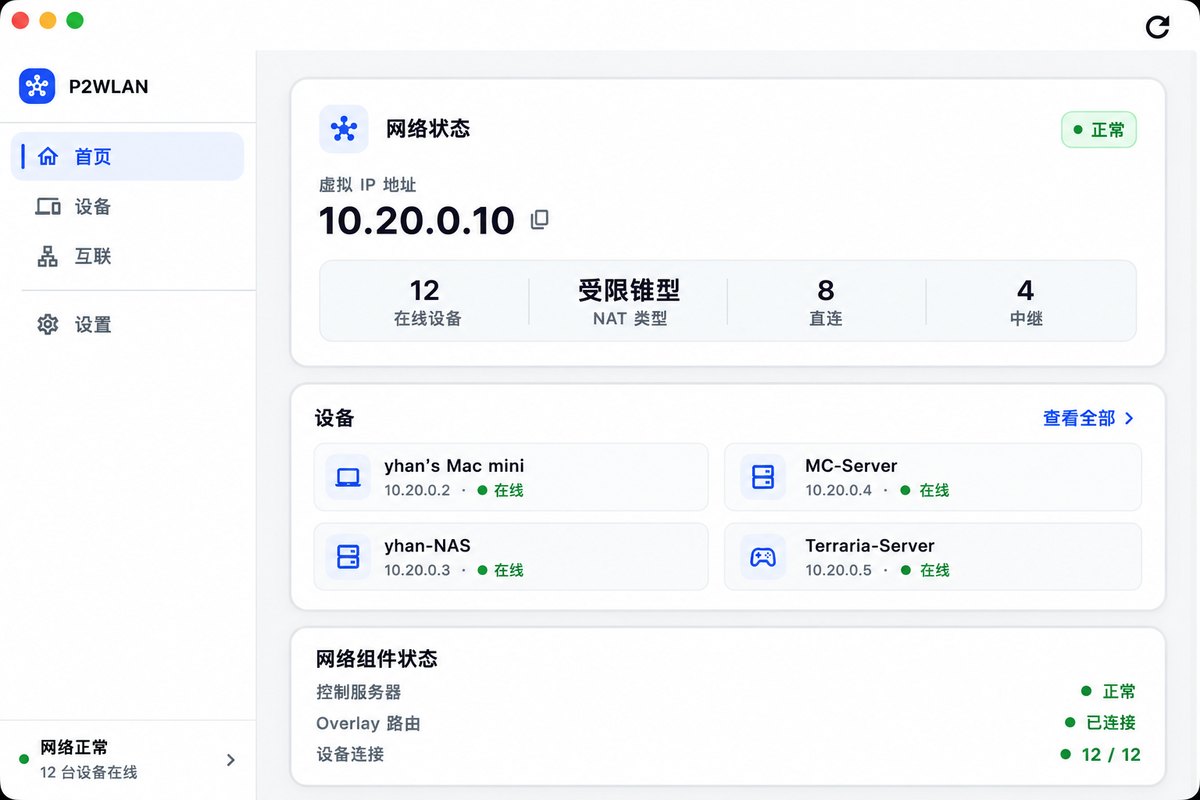
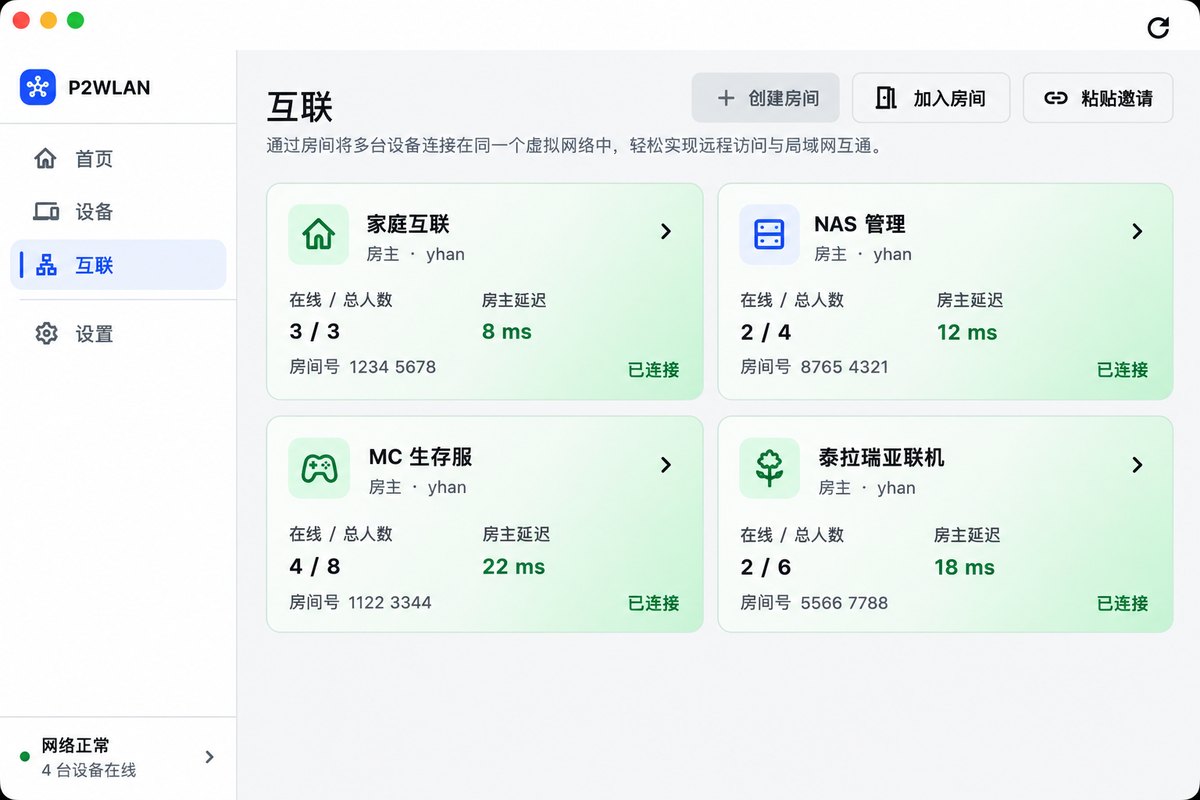
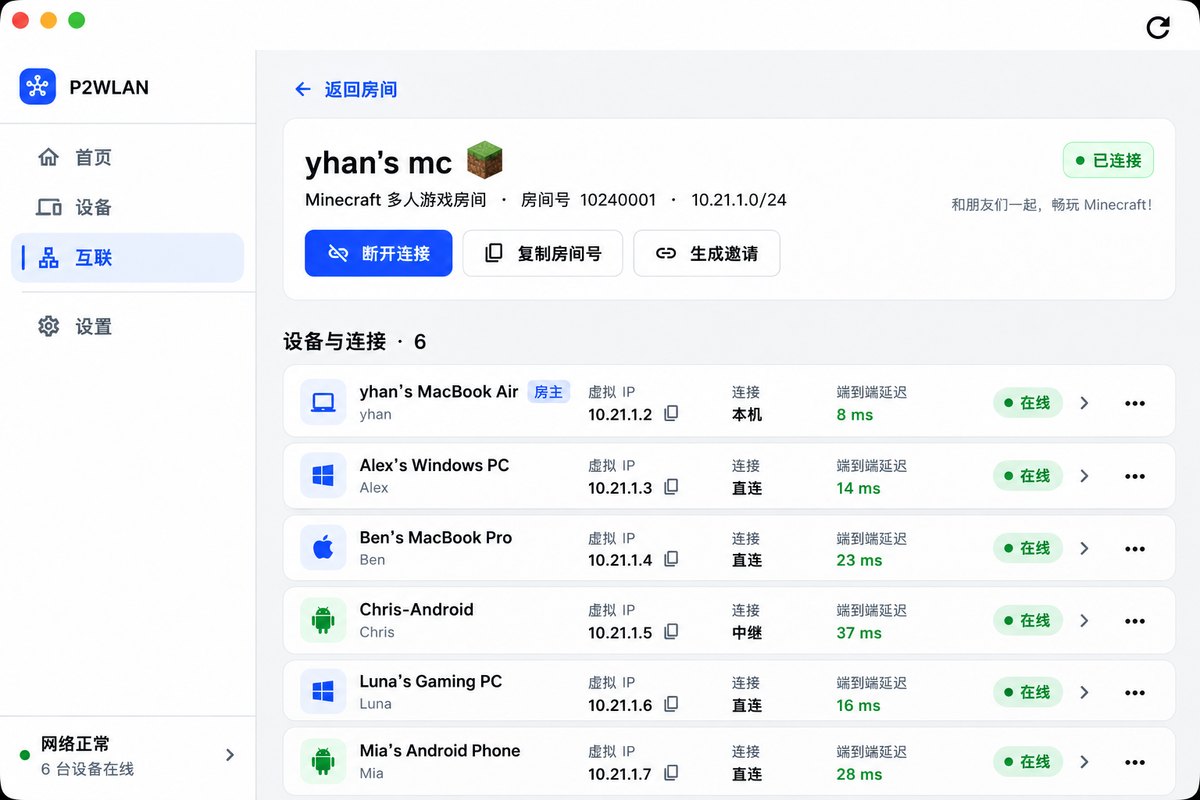
截图来自项目官方 README,设备名称与数据均为演示数据。
适用场景速查
| 场景 | 可以怎么用 |
|---|---|
| NAS / HomeLab | 在外网访问运行 P2WLAN 的 NAS、家庭服务器或虚拟机上的服务,不必逐个暴露公网端口 |
| Minecraft / Terraria 联机 | 把朋友的电脑加入同一房间,直接用虚拟 IP 访问自建服务器 |
| 自建服务器 | 访问 Web 应用、API、数据库、面板、游戏服,以及仅希望在私网开放的服务 |
| 远程开发 | SSH、RDP、数据库连接、开发测试机互联、跨地区设备调试 |
| 跨地域组网 | 家庭宽带、移动热点、校园网、云主机、不同云厂商之间互联 |
⚠️ 安装 P2WLAN 不会自动把所在家庭或办公网络中的其他设备接入虚拟网络。 上面所有访问示例都以「目标设备也运行 P2WLAN」为前提。
十、自托管:把基础设施握在自己手里
Control Plane 和 Relay 都位于仓库的 server/ 目录,固定服务端发布包使用 server-vX.Y.Z 标签,公开安装与升级路径是 Linux + systemd;普通部署不需要在服务器上安装 Go 或 Node.js。
10.1 服务端端口
| 组件 | 默认内部端口 | 公网边界 |
|---|---|---|
| Control | 18080 | 通过可信 HTTPS 反代公开 |
| Relay TLS | 18081 | 按需公开 |
| Relay metrics / readyz | 18082 | 仅 loopback |
⚠️ Control 的反向代理必须支持 WebSocket Upgrade(信令依赖 WSS);Relay TLS 不能用 Control 的普通 HTTP 代理规则代替——证书、audience、region、ticket keyring 和撤权 feed 必须同时匹配。
10.2 部署需要准备什么
- 可信的 Control HTTPS/WSS 入口
- Relay TLS 入口
- 持久化数据库
- 匹配的认证配置
配套文档分三份,职责清晰:
- 自托管指南:固定版本安装、配置、TLS、管理台与 Docker Compose 边界
- 升级与恢复:备份、升级、恢复与回滚
- 运维指南:服务管理、健康检查、日志与证书
10.3 自托管的成本与责任
README 里有一句很坦诚的话:自托管的服务器、带宽和域名费用由部署者承担。
这是「掌握自己数据」的对价。对个人/小团队来说,一台低配云主机 + 一个域名通常就够了;但带宽要留意——一旦大量连接落到 Relay 上,中继的出口带宽会直接变成账单。好消息是:直连优先的设计本身就在帮你省这笔带宽。
十一、与同类软件对比
11.1 功能与取舍
| 软件 | 主要优势 | 使用取舍 |
|---|---|---|
| P2WLAN | 房间式联机、图形客户端、直连优先与加密 Relay 一体提供;客户端和服务端均以 MIT 许可开源,适合朋友联机、NAS 与远程开发 | 需要管理员提供 Control 或自行部署;采用三层 TUN 网络,参与设备需安装客户端,应用使用虚拟 IP 访问,不提供以太网二层广播桥接 |
| Tailscale | 托管控制面、WireGuard 数据面、访问策略与设备管理,适合个人远程访问和组织内访问控制 | 使用官方服务或另行部署 Headscale;Headscale 功能范围需单独核对;双端 hard NAT 无法直连时使用 Peer Relay / DERP |
| ZeroTier | 虚拟以太网与二层桥接能力,适合需要二层网络语义或物理网络整合的场景;可自建网络控制器 | 需要配置网络成员、授权和规则;桥接物理局域网需额外配置;对称 NAT、多层 NAT 与严格过滤可能使流量走中继 |
| EasyTier | 去中心化 mesh、多协议传输、子网代理和自动路由;官方说明支持 NAT4↔NAT4 打洞 | 各节点需统一网络标识和密钥,选择可达入口;多节点中继、子网与协议配置由部署者按拓扑管理 |
如果你希望用图形界面把朋友、家庭设备和开发机组织进独立房间,同时掌握自己的 Control 与 Relay,P2WLAN 很适合这类需求。
11.2 连接策略横向对照
| 网络条件 | P2WLAN | Tailscale | ZeroTier | EasyTier |
|---|---|---|---|---|
| 常见家庭 NAT,UDP 可双向通信 | 自动 UDP 打洞 | 自动 NAT 穿透 | 自动 UDP 打洞 | 自动 UDP 打洞 |
| 双端受限 NAT(目的相关映射 + 严格过滤) | 按测量选择端口预测、固定锚或生日探测;结果取决于端口规律与过滤 | 官方说明双端 hard NAT 无法建立直连,使用中继 | 官方指出对称 NAT 不利于 P2P,可能使用中继 | 官方声明支持 NAT4↔NAT4;具体组合需实测 |
| 两端公网 IPv6 可达,防火墙允许 UDP | IPv6 直连 | IPv6 直连 | IPv6 直连 | IPv6 直连 |
| UDP 被阻断,转发入口仍可达 | TLS 加密 Relay | DERP / 可达的 Peer Relay | TCP fallback | 按配置使用 TCP / WSS 等可达节点转发 |
⚠️ 这张表比较的是「连接策略」,不是「成功率排名」。 项目文档自己写得很清楚:未提供四款软件在同一组真实网络、明确版本和同一观测窗口下的横向实测数据。任何声称「A 的打洞率比 B 高 X%」的说法,在缺少统一测试条件时都站不住脚。
十二、成熟度评估与适用场景
看完这么多文档,最后给一个不吹不黑的判断。
12.1 值得肯定的地方
- 工程深度:NAT 穿透的文档细到「端口预测的步长覆盖、固定锚的 socket 数量、生日探测的候选预算」,这不是玩具项目的深度
- 边界清晰:控制面不推断数据面路径、中继不解密、遥测不传 IP/端口/密钥——这些约束是写在文档里并作为设计原则的
- 交付形态诚实:默认不预填官方服务器、support-bundle 默认不上传、主动声明「未完成独立安全审计」
- 文档体系完整:
docs/下分了 explanation / guides / reference 三层,覆盖架构、安全、网络、运维、发布契约
12.2 需要留意的地方
| 关注点 | 说明 |
|---|---|
| 版本阶段 | 客户端仍在 0.1.x,仓库 2026-07 才创建,属于早期快速迭代期,接口与行为可能变动 |
| 未独立安全审计 | 项目主动声明未审计;把它接入生产内网前请自行评估风险 |
| 需要 Control | 没有「下载即用」的托管入口,必须先有 Control(自建或向管理员获取) |
| 非官方 WireGuard | 不能与标准 WireGuard 节点互通 |
| 三层网络 | 不提供二层广播桥接,依赖广播发现的局域网游戏不适用 |
| 生态规模 | 7 位贡献者、76 fork,社区规模远小于 Tailscale / ZeroTier,遇到冷门问题的可求助面较窄 |
12.3 建议的适用判断
具体来说,这几类人最值得试:
- 想和朋友联机,又不想折腾端口映射的玩家
- 有 NAS / HomeLab,想在外网访问又不想暴露公网端口的自建用户
- 需要跨地区连开发机、且希望数据掌握在自己手里的开发者
- 对 NAT 穿透本身感兴趣,想读一份写得足够细的工程实现
这几类建议先观望:
- 需要二层网络语义(广播/组播发现)的场景
- 要求「开箱即用托管服务」、不想碰服务端的团队
- 要接入生产内网、且对安全审计有硬性合规要求的组织
十三、结语
P2WLAN 这类工具的价值,不在于它发明了什么新协议——Noise 握手、UDP 打洞、加密中继,都是成熟技术的组合。它真正的看点在于组合的方式:
- 把「控制面」和「数据面」分开,让中继只做兜底
- 把「对称 NAT」当成一个待测量的条件,而不是一个放弃直连的理由
- 把「谁拥有路径事实」这件事写进架构约束,而不是靠约定
- 把「未审计」这句话明明白白写在文档里
对使用者来说,它给出的选择也很清楚:你用「自己找一台 Control」的成本,换「服务位置、账号和数据由自己掌握」的确定性。 这个交换是否值得,取决于你更在意省事,还是更在意掌控。
项目仍在 0.1.x 阶段,迭代很快——如果你打算长期使用,建议锁定具体版本,并定期回看仓库的发布说明。
风险提示:本文为开源项目 P2WLAN 的架构与文档解读,所有功能描述、NAT 矩阵与对比数据均来自项目官方仓库与文档(数据快照 2026-10-08)。文中涉及的项目尚未完成独立安全审计,项目方亦不声明安全认证;实际部署与使用请以仓库最新源码、测试与官方文档为准,并在接入生产环境前自行完成风险评估。与 Tailscale、ZeroTier、EasyTier 的对比仅为连接策略层面的说明,不构成成功率排名或性能承诺,各项目功能与条件以其当前官方文档为准。